产品是否适用欧盟《网络韧性法案》(CRA)?如果适用,属于哪一类?本文从产品适用范围、排除条件和产品分类入手,说明不同类别对应的符合性评估路径,以及制造商在判断前需要掌握的产品信息。
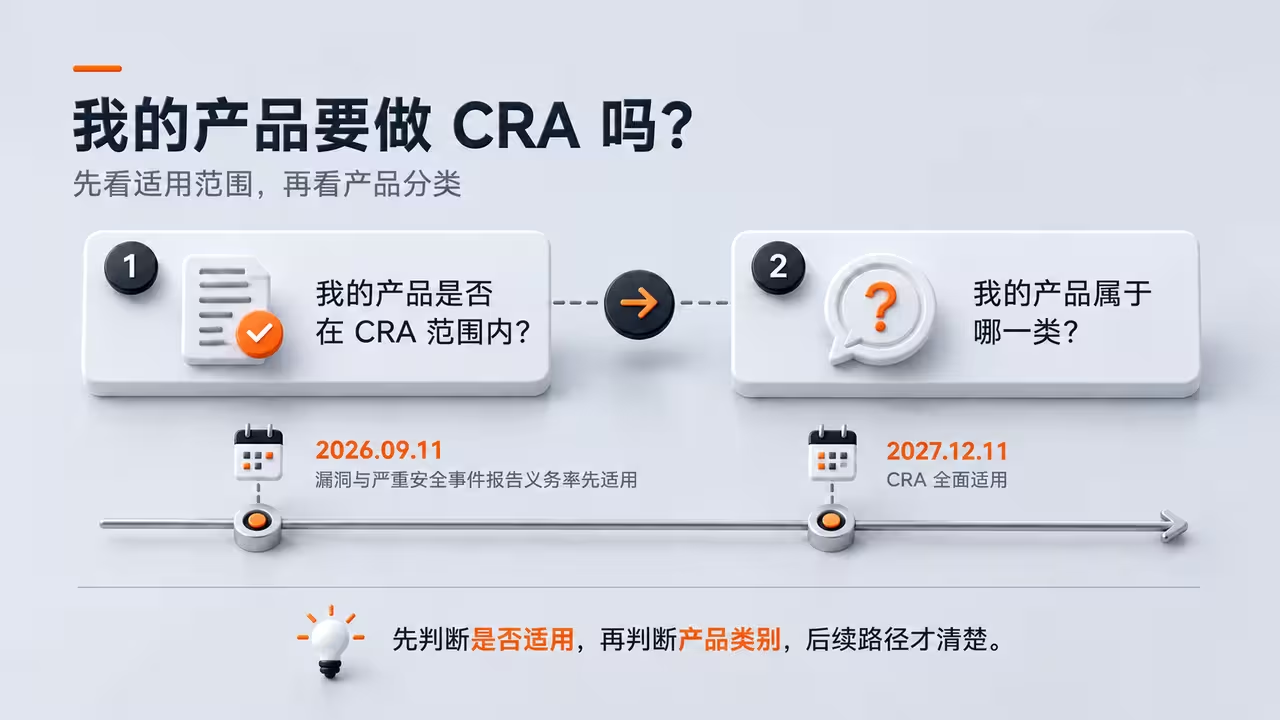
面对欧盟《网络韧性法案》(CRA),企业通常先要弄清两件事:产品是否适用 CRA?如果适用,属于哪一类?
前者决定是否需要按 CRA 开展合规工作;后者影响符合性评估方式,包括能否由制造商自行评估,以及是否需要第三方参与。
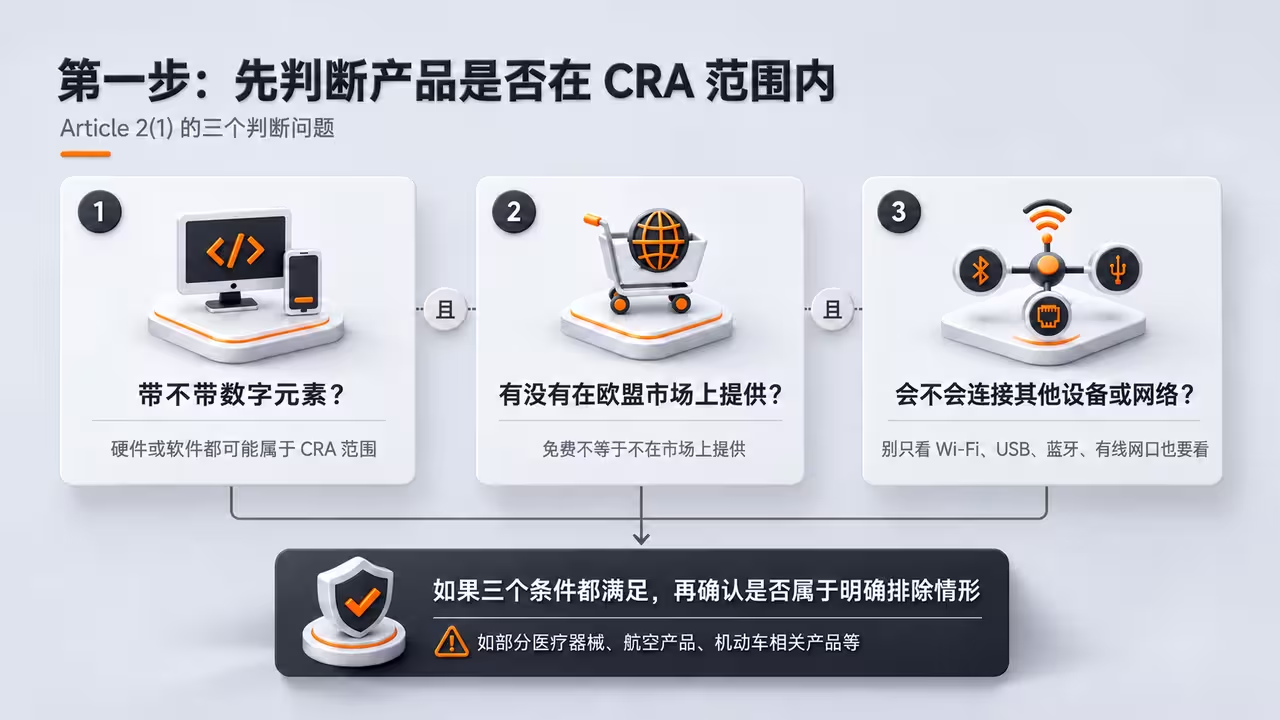
判断时,可以从产品、市场和连接方式三个方面入手:
如果答案都是“是”,还要核对 CRA 的排除条款。部分受特定欧盟法规覆盖的医疗器械、机动车相关产品、船用设备,以及符合规定条件的航空产品,可能不适用 CRA。专为国家安全或国防目的开发的产品也在排除之列。具体结论取决于产品和适用法规,不能只凭所属行业判断。
实际判断中,有几种情况容易被忽略。
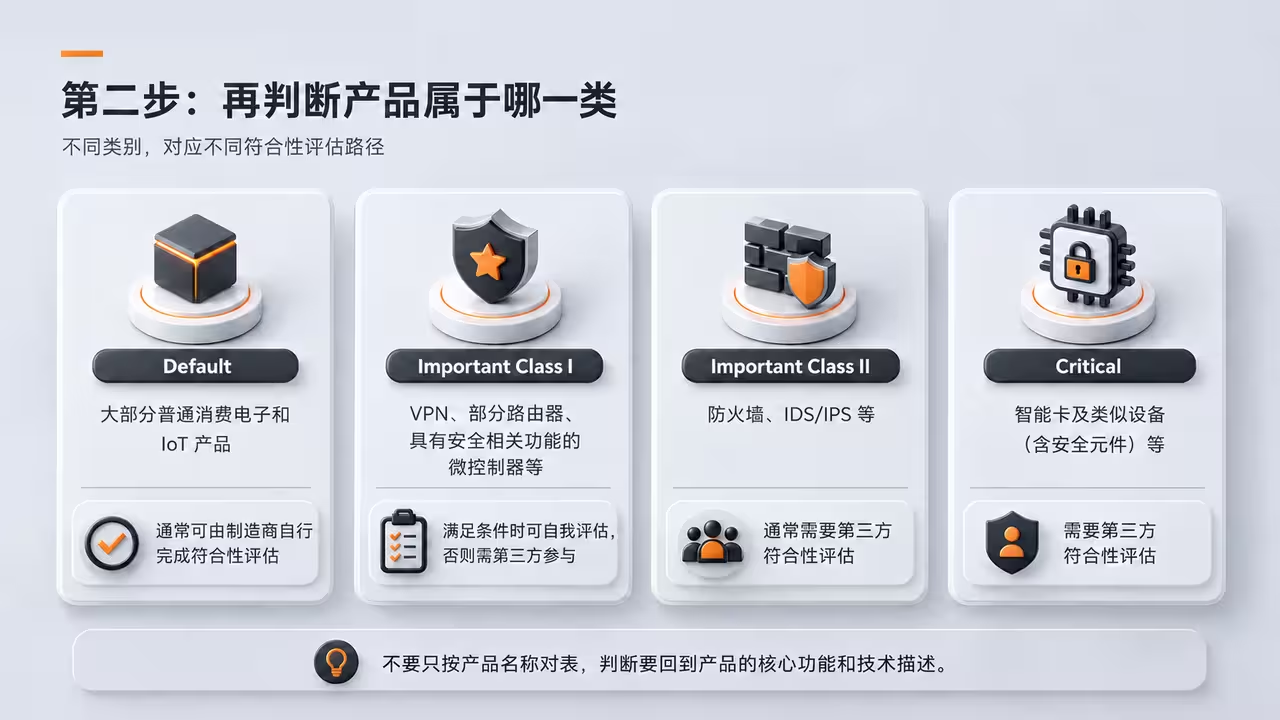
产品落入 CRA 范围后,分类主要看整机的核心功能,不能只看产品名称,也不能只看它用了什么组件。
例如,同样叫“网关”,普通家用网关与主要承担网络隔离、入侵防护功能的网关,可能属于不同类别。路由器即使集成了防火墙组件,也不会因此自动归为 Class II 防火墙;仍要看整机主要用来做什么。
CRA 附件 III、附件 IV 列出了重要产品和关键产品类别。实施条例 (EU) 2025/2392 进一步给出了技术描述,分类时应结合产品功能逐项核对。
Class I 产品尤其要留意自行评估的条件。制造商需要就相关基本网络安全要求,应用适用的协调标准、通用规范,或符合 CRA 条件的欧盟网络安全认证方案。未应用、只应用了一部分,或相关方案尚不存在时,相应要求需要按规定走第三方评估程序。因此,分类之后还要确认所依赖的标准或方案是否可用,不能仅凭“属于 Class I”就决定自评。
分类判断会影响项目安排。把本可自行评估的产品误判为必须进行第三方评估,可能增加费用;反过来,若把需要第三方评估的产品一直按自评准备,后期可能得重新安排测试和评估。
无论是判断适用范围还是产品类别,都需要先弄清产品实际如何工作。建议至少整理:
只有在对产品有了完整、准确的技术与商业认知之后,后续的合规路径判断才能建立在可靠的事实基础上,而非凭直觉或类比得出结论。