监管合规时间表已经明确

CRA 报告与生命周期安全义务将在 2026 至 2027 年期间陆续正式生效。运营证据、漏洞披露工作流以及生命周期可追溯性,也将从行业建议转变为监管要求。

已生效

2024 年 12 月

CRA 正式生效

过渡期正式开始。面向欧盟市场的 OEM 开始建立漏洞披露、SBOM 治理以及生命周期安全运营体系。
已生效

2025 年 8 月

EU RED DA + EN 18031

面向欧盟市场销售的联网无线产品,开始强制满足网络安全符合性要求。
即将生效

2026 年 9 月 11 日

漏洞报告义务正式开始

ENISA 报告时间窗口正式生效:包括 24 小时预警、72 小时通知以及 14 天技术报告要求,并需由受控运营证据提供支撑。
即将生效

2027 年 12 月 11 日

CRA 全面合规

不符合要求的联网产品将无法进入欧盟市场。Security-by-Design(安全内建)与生命周期治理将成为 CE 认证的强制要求。
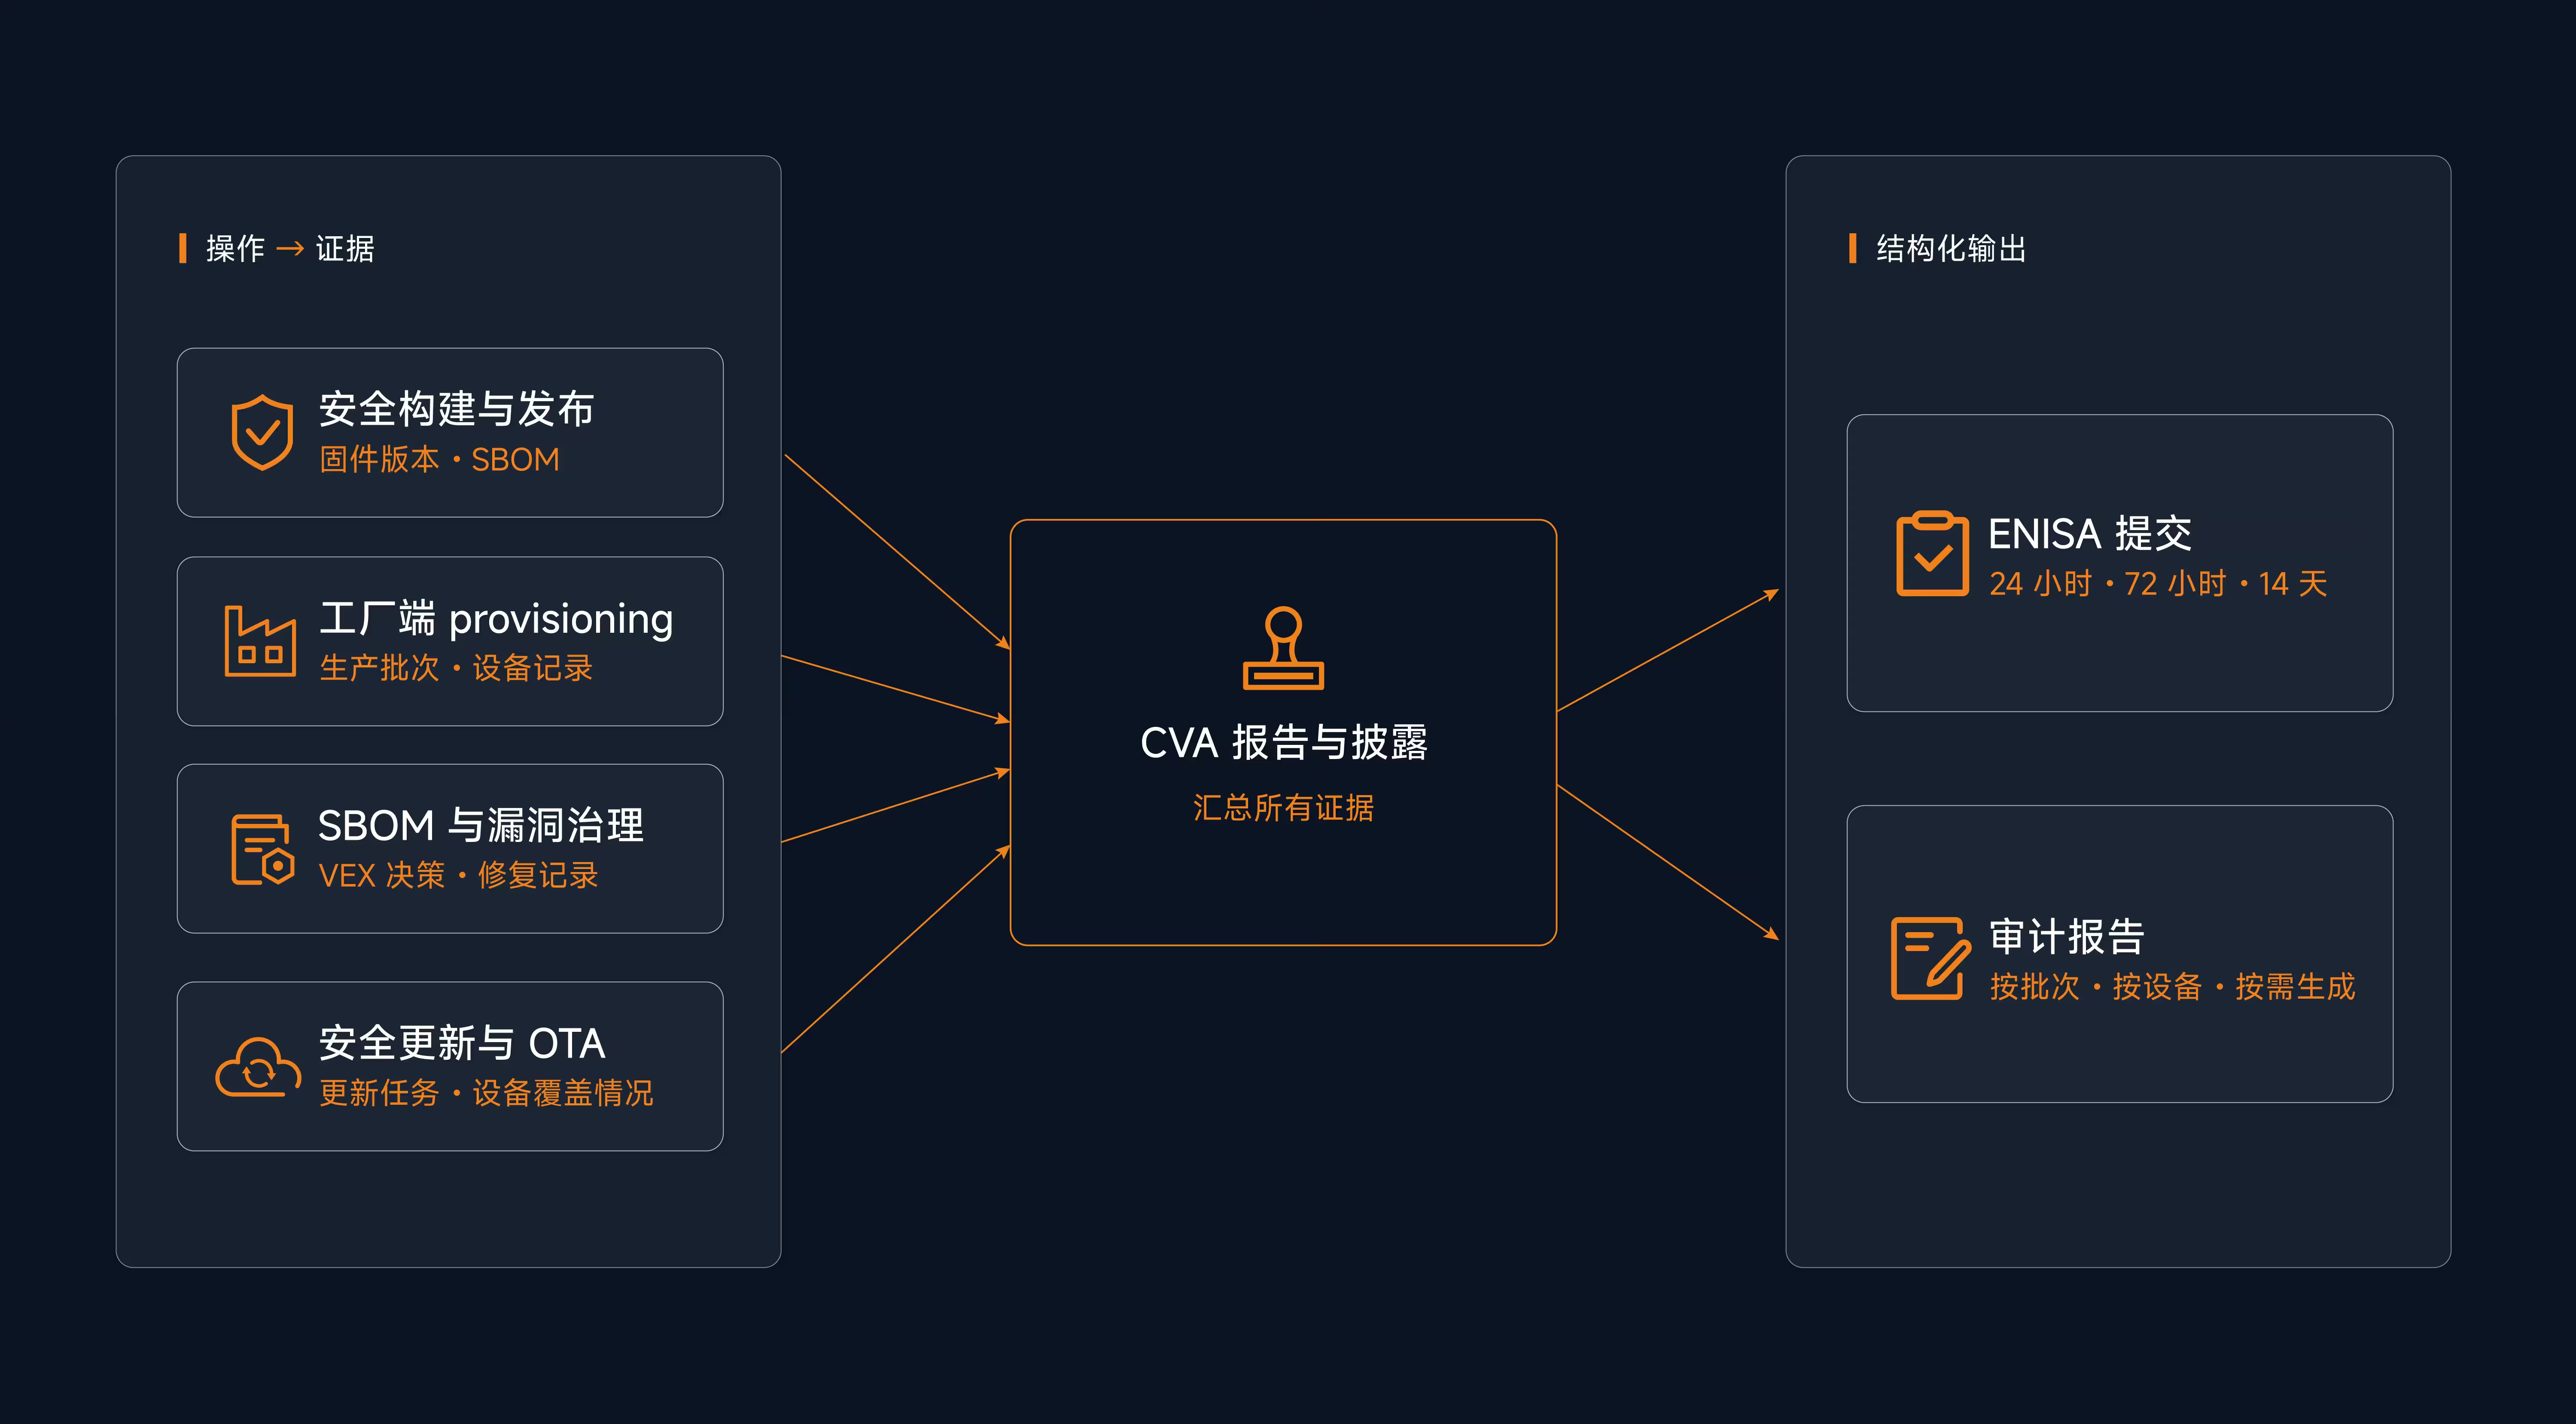
每一次操作都会留下记录
合规与披露由此自然形成

发布版本、安全烧录记录、漏洞决策、OTA 运营以及设备状态记录,都作为同一套运营信任工作流的一部分进行统一治理。合规证据直接来源于运营记录本身,而不是事后通过人工报告重新整理。

在运营控制下实现结构化漏洞披露工作流

CRA 报告时间窗口要求企业在初始通报、影响评估以及修复报告等阶段建立结构化漏洞披露流程。OBIS 将这些工作流直接关联到受控运营记录与设备状态之上。

24 小时

初始预警

初始暴露通报

对正在被利用的漏洞进行初始报告,包括受影响产品以及初步严重性评估。
基于 OBIS 运营记录生成
发布版本标识与 CVE 编号
初始 CVSS / EPSS 评估
漏洞利用信号来源

72 小时

正式通知

已确认的影响范围与影响程度

详细影响评估,包括受影响发布版本、生产批次、已部署设备覆盖范围以及临时缓解措施。
基于 OBIS 运营记录生成
受影响发布版本
生产批次与已部署设备覆盖范围
VEX 决策与临时缓解措施

14 天

技术报告

修复与部署覆盖情况

包括根因分析、修复路径、OTA 发布规划、剩余风险以及受影响设备的部署覆盖情况。
基于 OBIS 运营记录生成
SBOM 与组件来源追溯
OTA 定向与发布治理
逐设备修复覆盖情况

一次建立合规体系,持续复用运营证据

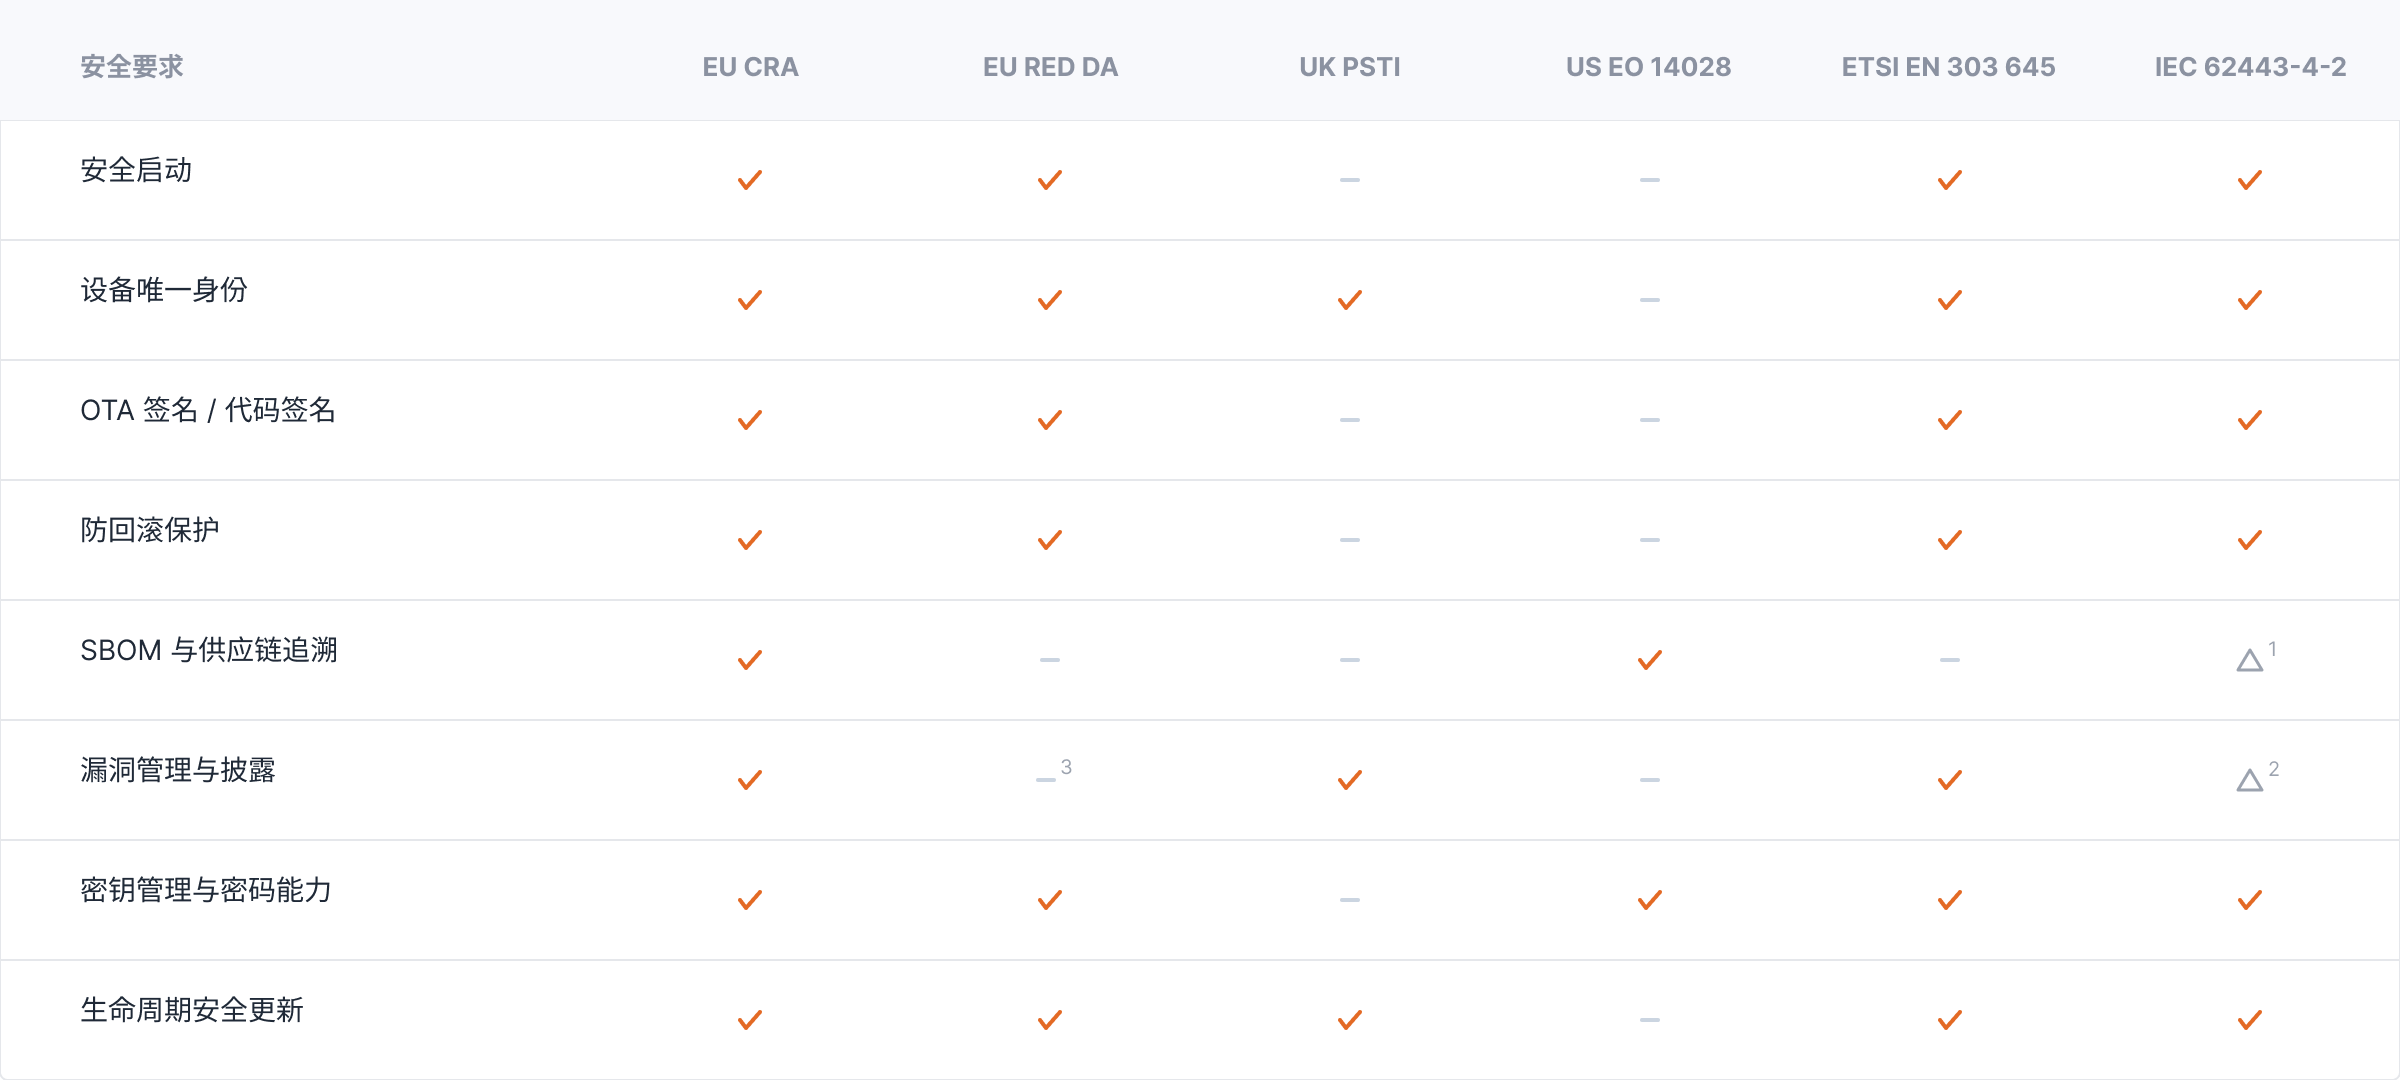
OBIS 的运营证据体系在满足欧盟 CRA 要求的同时,也支持包括 RED DA、PSTI、EO 14028、ETSI EN 303 645 与 IEC 62443 在内的相关框架,而无需针对不同地区分别建立独立的合规工作流。

强制要求
由配套标准覆盖
未被直接强制要求
IEC 62443-4-2 并未直接要求 SBOM 管理;相关供应链安全要求由包括 IEC 62443-2-4 在内的配套标准进行覆盖。
IEC 62443-4-2 要求设备具备可修补性(Patchability),而漏洞处理流程则由 IEC 62443-2-1 与 IEC 62443-2-4 生命周期安全要求进行规范。
RED Delegated Act 并未直接要求向监管机构进行漏洞披露;相关的 EN 18031 要求则通过 VLM 条款覆盖漏洞监测与处理。

专为大规模合规运营打造

与 OBIS 工程团队讨论您的漏洞披露工作流、运营证据策略、CRA 合规准备要求以及生命周期治理架构。