Matter PKI 建成并成功签发 DAC 后,OEM 仍需要持续承担服务维护、人员管理、工厂授权、日志审计和事故响应等工作。本文从运营成本、职责分工、安全管理和业务恢复等方面,分析 Matter PKI 上线后的长期投入,以及自建与托管方案需要明确的责任。
Matter PKI 上线了,DAC 能正常签发,第一家工厂也跑通了生产流程。项目走到这一步,团队终于可以松一口气。但随着产品持续出货,新的事情还会陆续出现:工厂扩产需要调整授权,负责签发的人员调岗需要交接,系统出现异常时,产线还在等处理结果。
Matter PKI 是支撑设备证明证书签发的公钥基础设施。它投入使用后,服务维护、权限管理、生产支持和安全响应,都需要有人长期负责。无论 OEM 自行运营,还是采用服务商的方案,这些工作由谁承担、费用怎么算,都值得在选型时问清楚。
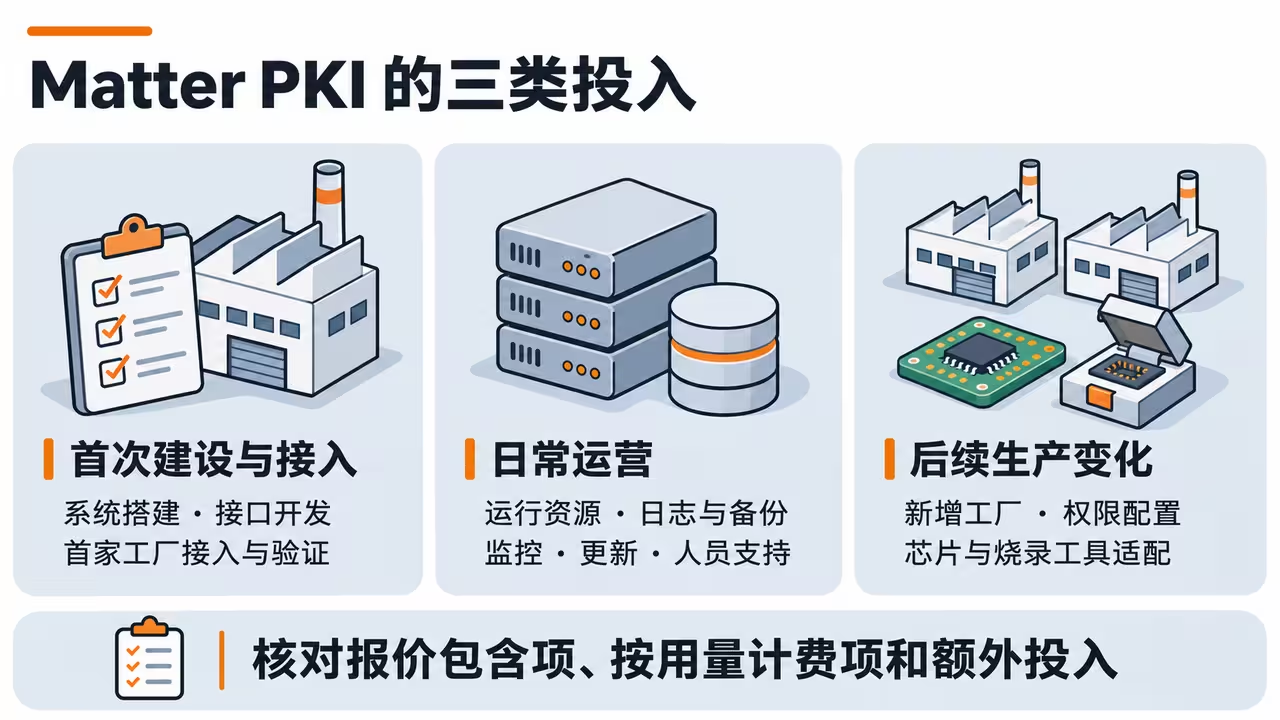
建设预算通常比较容易列清楚:系统搭建、首次配置、接口开发,以及首家工厂的接入和验证。到了日常运营,费用则分散在资源、服务和人员的持续投入中。
例如,签发服务所需的运行资源、日志存储、监控和备份,都需要维护。自己维护的软件要安排更新和验证;使用云服务或托管服务,也要了解计费方式、服务范围和支持条件。如果涉及审计和评估,还需要按自身承担的角色和适用要求,安排相应工作。
此外,还有随生产变化发生的投入。新增工厂时,要完成接入、权限配置和试产核对;更换芯片或烧录工具时,可能需要重新适配设备密钥生成、证书写入和结果回传流程。这些工作与 PKI 的日常维护不同,但同样会进入 OEM 的量产预算。
因此,比较方案时,可以把费用分成三部分:首次建设和接入、日常运营、后续生产变化。再逐项确认哪些已经包含在报价中,哪些按用量计费,哪些需要另行投入人员或购买服务。只看建设总价或每张 DAC 的价格,很容易漏掉后面需要自己承担的工作。
费用列出来后,还要找到能把工作接下去的人。签发服务维护、密钥与权限管理、工厂对接和生产异常处理,涉及的知识和操作并不相同。研发可以完成接口开发,但上线后谁检查告警、谁批准权限变更、谁在工厂遇到问题时协助排查,需要另外明确。
对于自行运营证书颁发机构(CA)的企业,CSA 的 PKI Certificate Policy 对可信角色、人员能力、培训和职责分离都有要求。实际安排时,需要结合承担的角色确定分工,并评估现有人员是否有能力和时间持续负责。
这种分工还要经得起人员变化。负责签发服务的同事休假时,谁能够接手?人员调岗或离职后,操作权限由谁调整,未完成的问题交给谁?操作说明、联系方式和处理记录都需要及时更新,避免关键流程只掌握在某个人手里。
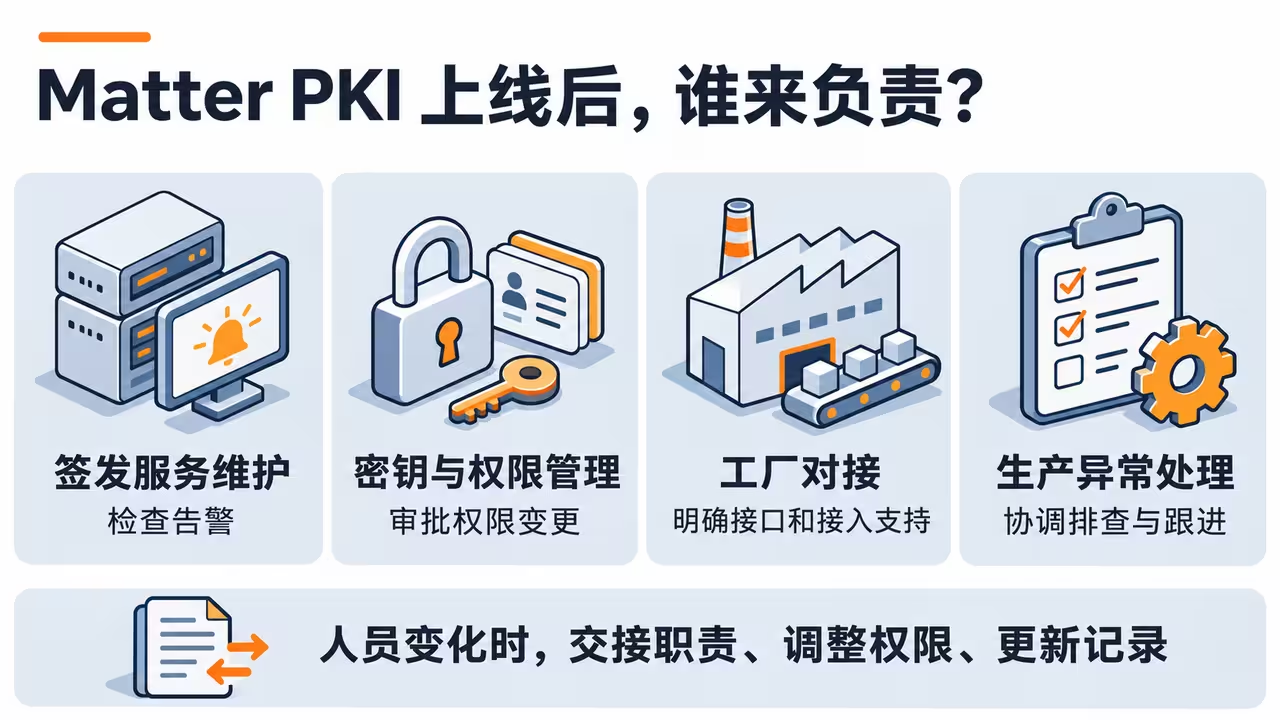
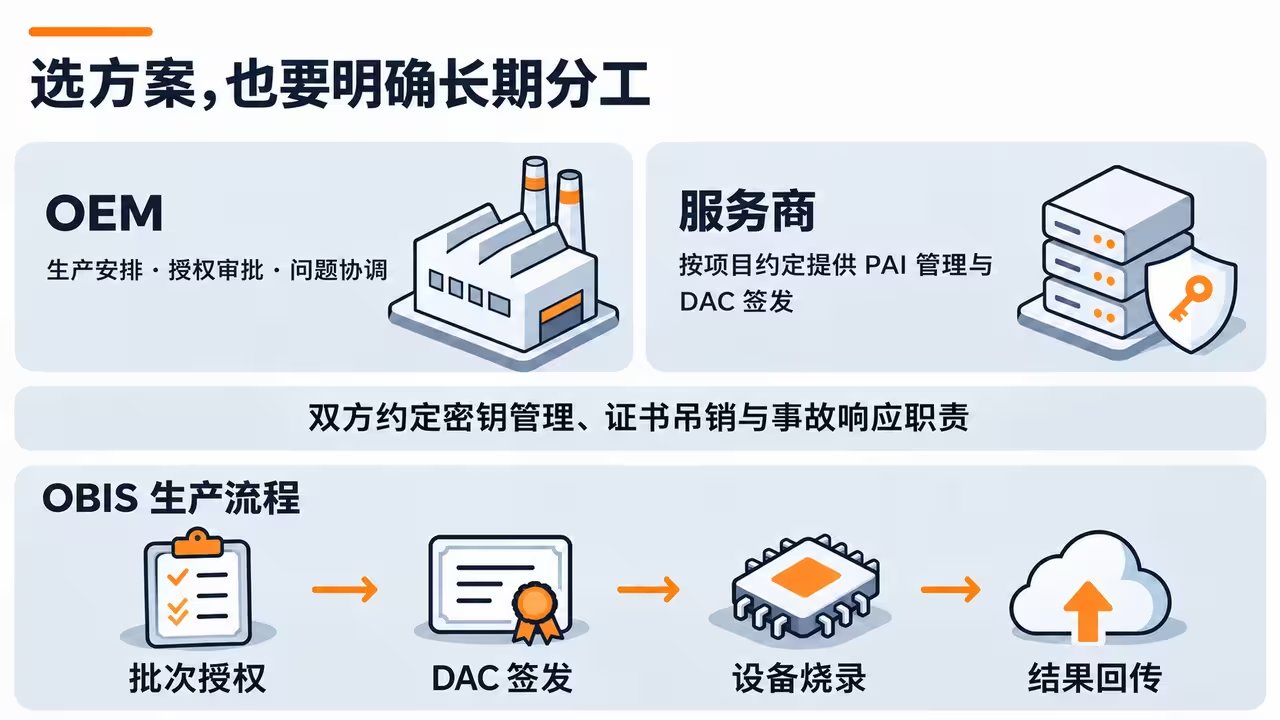
采用托管服务,也需要把双方的工作接起来。服务商是否负责产线接口,工厂出现烧录异常时是否提供支持,新增工厂由谁实施,都应在服务范围中写清楚。OEM 内部也需要有明确的对接人,负责生产安排、授权审批和问题协调。
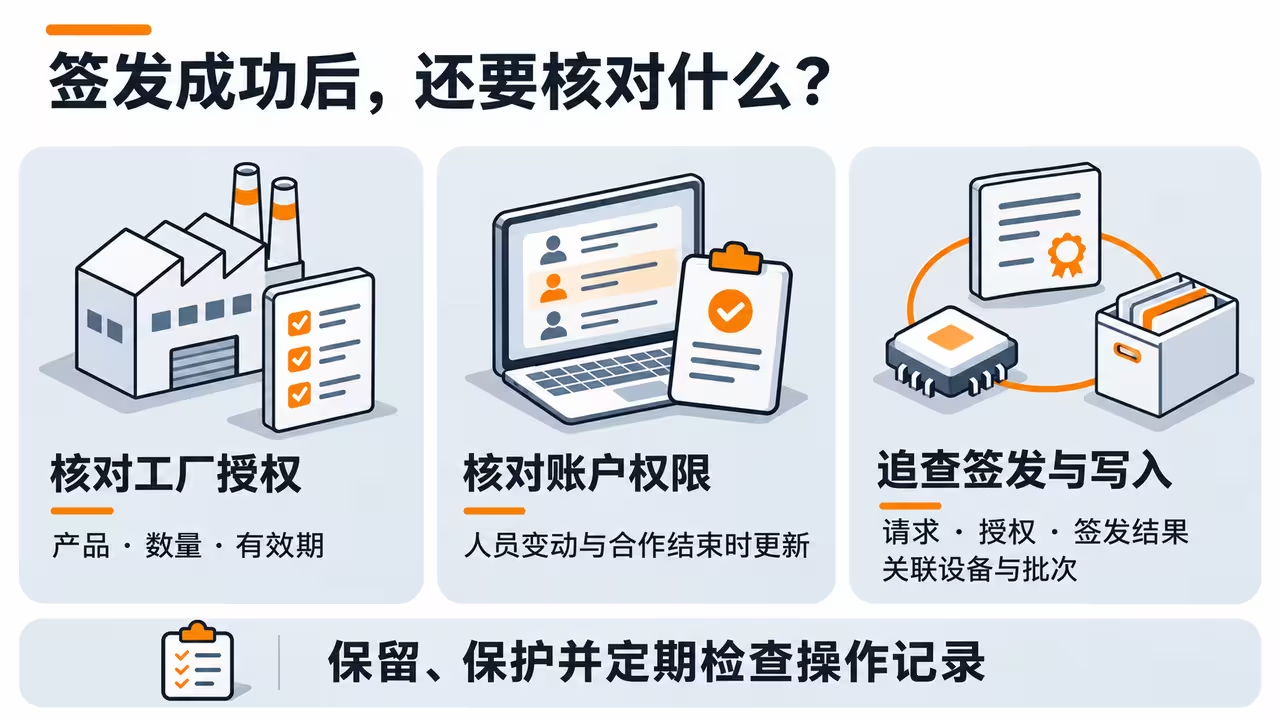
系统正常返回一张 DAC,只能说明这次签发完成了。签发请求是否来自获得授权的工厂、对应什么生产任务,以及相关操作是否可以追查,还需要其他管理措施配合。
生产环境一直在变化。新工厂接入时,要确定它可以为哪些产品申请签发、生产多少台、授权有效期有多长。合作结束后,要处理不再需要的访问凭据和授权。人员岗位变化时,也要检查原有权限是否仍然合适。
这些安排需要落实到具体的账户、接口和生产流程中。签发权限与生产授权如果分别保存在不同系统,还要明确两者如何核对,避免一边已经调整,另一边仍按旧配置运行。
操作记录也需要有人查看。谁发起了请求、使用了哪项授权、签发结果是什么,以及后续是否写入对应设备,都应能找到相关记录。CSA 的 PKI Certificate Policy 对审计日志的留存、保护和检查有相应要求;生产侧则还需要把签发结果与设备、批次关联起来,支持日常核对和问题追溯。
使用云服务或托管服务时,也要明确权限由谁审批、生产授权由谁管理、记录由谁核对,以及 OEM 能查询哪些信息。这些分工需要在方案中写清楚。
日常分工是否清楚,往往会在异常发生时体现出来。
先看签发服务中断。工厂发现请求失败后,应该联系谁?问题出在网络、访问权限,还是签发服务本身?哪些批次受到影响,生产能否按预先验证的方案继续?这些信息需要运维、证书服务和工厂人员共同核对。
恢复服务时,也要检查数据和记录是否完整。中断前已经签发的 DAC,哪些已写入设备、哪些还未完成,恢复后如何继续处理,都需要有依据。备份和恢复流程应提前验证,避免到了故障现场才发现缺少配置、权限或操作步骤。
签发密钥疑似泄露,则需要启动安全事件处置。团队要结合访问记录、签发日志和其他证据评估可能的影响,确定涉及哪些证书和设备,以及是否需要暂停相关签发、开展通知或吊销处理。CSA 的 PKI Certificate Policy 对事故处理、密钥泄露和业务恢复分别作出了规定。
这类情况下,不能仅靠恢复服务就结束排查。后续使用什么密钥和证书链、相关配置如何调整、工厂何时恢复生产,都需要根据调查结果确定。
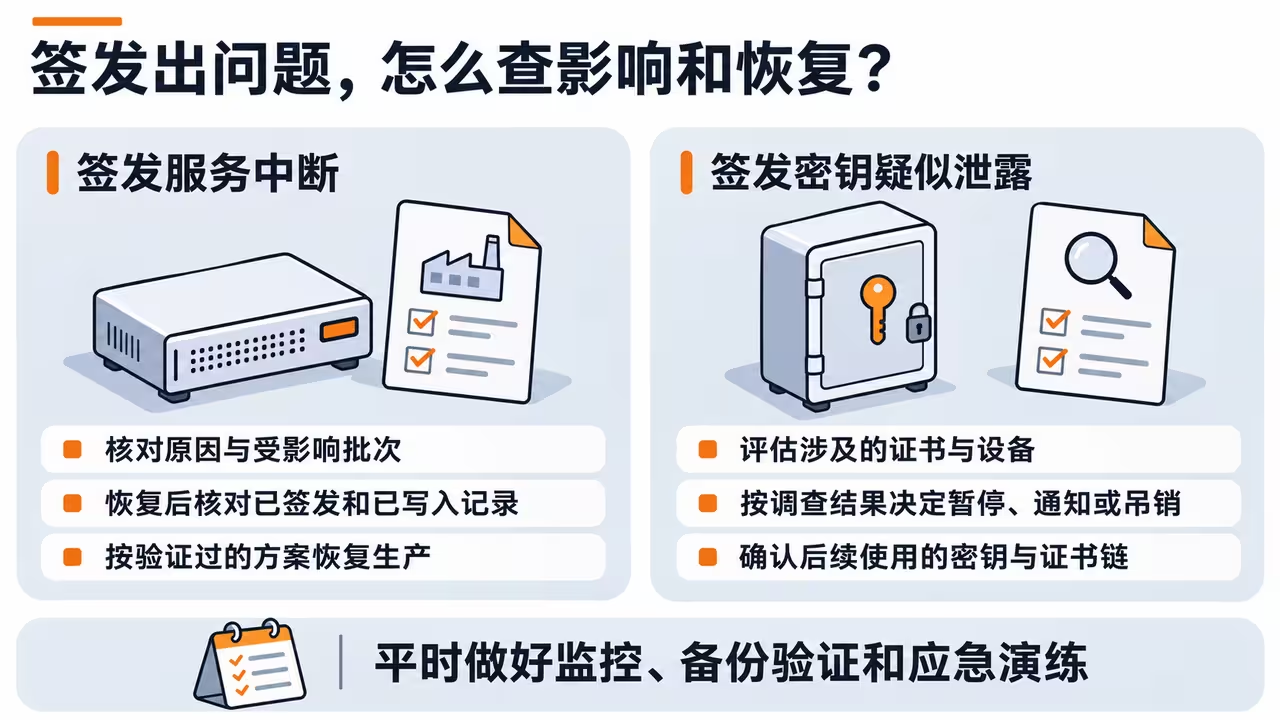
因此,监控、记录留存、恢复准备和应急演练,都应纳入平时的工作。演练时可以检查:告警能否送到负责人,相关记录能否及时取出,交接人是否能够按流程操作,以及工厂是否清楚异常期间的生产安排。
评估 Matter PKI 方案时,可以顺着实际业务问下去:日常谁维护,权限谁审批,工厂谁对接,出了问题谁处理?再把这些工作的费用和服务范围放在一起比较。
已有成熟团队的 OEM,可以评估哪些工作能够纳入现有体系。希望减少建设和维护投入的,也可以委托服务商承担相应工作。关键是把分工落实到具体事项,避免签发服务、工厂工具和内部团队之间留下无人负责的环节。
雪球数智可根据 OEM 现有的证书体系,按项目约定提供 PAI 管理、DAC 签发及相关运营服务。OEM 可以保留自有 PAA,也可以评估使用雪球数智的 PAA,并明确双方在密钥管理、证书吊销和事故响应方面的职责。
在生产环节,OnBoard™ IoT Security(OBIS)将工厂批次授权、DAC 签发、设备烧录和结果回传衔接起来。OEM 可以统一管理不同工厂的生产授权,并按设备查询已回传的签发和烧录记录,减少在证书系统、工厂工具和生产人员之间反复核对的工作。
Matter PKI 上线后,产品和工厂还会变化,负责的人也可能更换。把预算、人员和责任安排到这些后续工作中,才能让签发服务持续支持生产,并在问题出现时找到负责人和处理依据。